WordPress läuft laut W3Techs auf 40,1 Prozent aller Websites. Wer so verbreitet ist, wird von Angreifern nicht einzeln ausgesucht, sondern automatisch abgesucht. Dieser Artikel sammelt die wichtigsten geprüften Zahlen zu WordPress Sicherheit und Wartung und ordnet sie für kleine und mittlere Unternehmen in Deutschland, Österreich und der Schweiz ein. Jede Zahl ist mit ihrer Quelle verlinkt. Stand der Daten ist Oktober 2026.
WordPress ist überall und damit ein lohnendes Ziel
Nach den Messungen von W3Techs nutzen 58,6 Prozent der Websites mit bekanntem Content Management System WordPress. Gemessen an allen Websites sind es 40,1 Prozent. Dazu kommen die Erweiterungen, die auf vielen Seiten laufen: Elementor ist auf 31,5 Prozent der WordPress Seiten im Einsatz, WooCommerce auf 19,8 Prozent.
Bei den Versionen zeigt sich ein gemischtes Bild. 65,1 Prozent der WordPress Seiten laufen auf Version 7, 27,9 Prozent auf Version 6. Die übrigen 7,0 Prozent verteilen sich auf die Versionen 5 (4,8 Prozent), 4 (2,0 Prozent) und 3 (0,2 Prozent). Eine große Zahl von Seiten ist also nicht auf dem neuesten Stand.
Die Lücken sitzen in Plugins und Themes
Der Patchstack Report „State of WordPress Security in 2026“ zählt für 2025 insgesamt 11.334 neue Schwachstellen im WordPress Ökosystem, 42 Prozent mehr als im Jahr davor. 91 Prozent davon betrafen Plugins, 9 Prozent Themes. Im WordPress Core selbst wurden nur 6 Lücken gemeldet, alle mit niedriger Priorität.
Nicht jede Lücke ist gleich gefährlich. 4.124 (36 Prozent) waren ernst genug, um Schutzregeln zu erfordern. Bei 1.966 (17 Prozent) bestand ein hohes Risiko für automatisierte Massenangriffe. Die Zahl der stark ausnutzbaren Lücken stieg gegenüber dem Vorjahr um 113 Prozent.
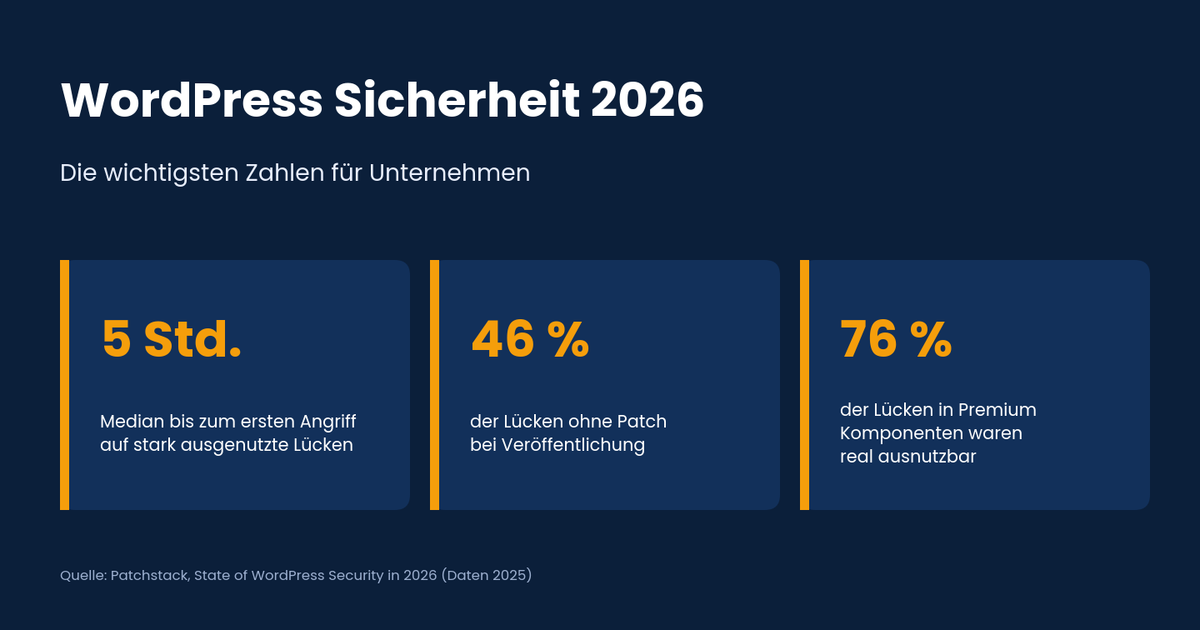
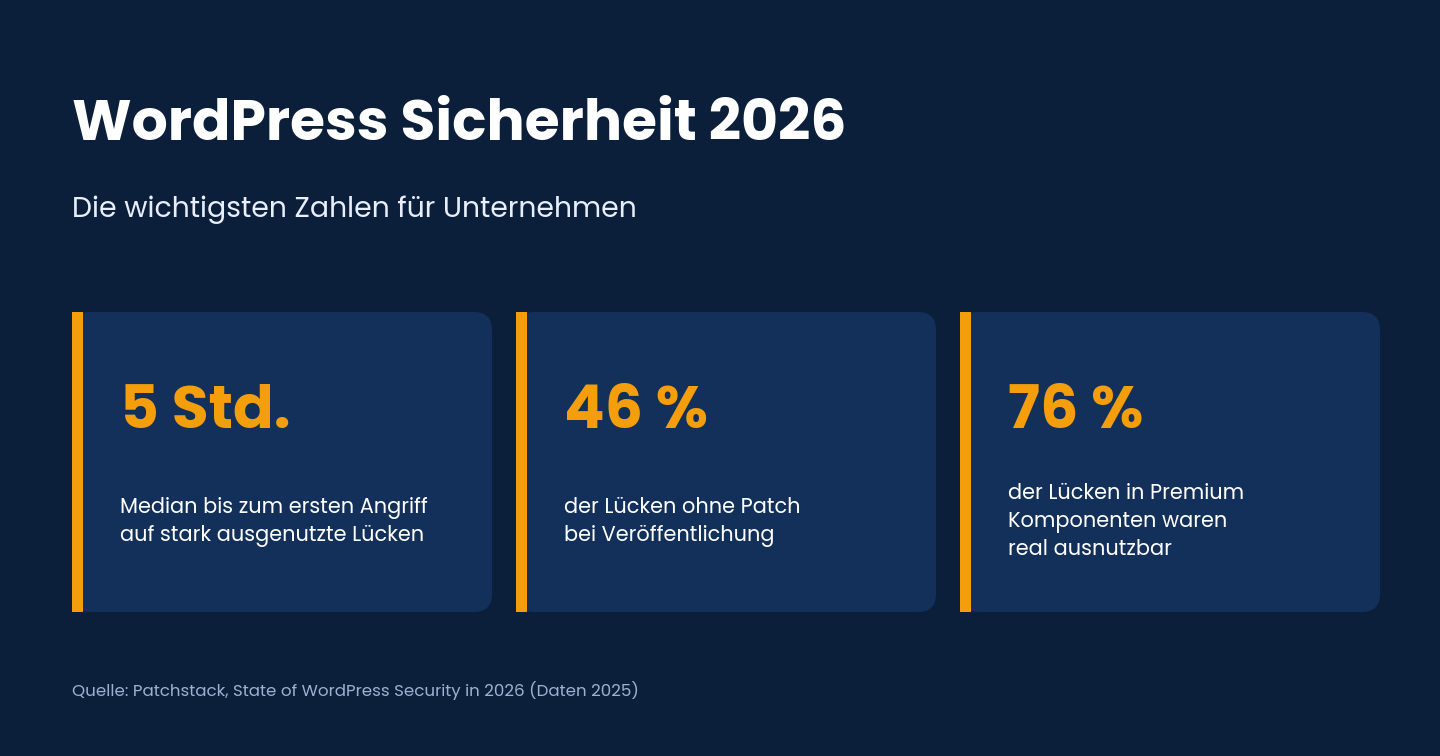
Besonders auffällig sind gekaufte Plugins und Themes. Von den gültigen Meldungen zu Premium Komponenten waren laut Patchstack 76 Prozent in echten Angriffen ausnutzbar, 59 Prozent davon mit hoher Priorität. Bekannte ausgenutzte Lücken gab es in Premium Komponenten dreimal so oft wie in kostenlosen. Als Grund nennt Patchstack die geringere Prüfung: Forscher kommen an den Code schwerer heran.
Angreifer sind schneller als jeder Update Rhythmus
Bei stark ausgenutzten Lücken liegt der gewichtete Median bis zum ersten Angriff bei 5 Stunden. Rund die Hälfte der Lücken mit hoher Wirkung wird laut Patchstack innerhalb von 24 Stunden ausgenutzt. Ein Update, das erst am Monatsende eingespielt wird, kommt bei den gefährlichsten Lücken zu spät.
Hinzu kommt: 46 Prozent der Lücken hatten bei der Veröffentlichung noch keinen Patch vom Entwickler. Wer nur auf Updates wartet, schützt sich also nicht vollständig.
Hosting schützt weniger, als viele annehmen
Patchstack hat in zwei Tests geprüft, wie gut gängige Schutzmaßnahmen von Hostern gegen Angriffe auf Lücken wirken. Im ersten Test, der sich auf bekannte ausgenutzte WordPress Lücken beschränkte, wurden nur 12 Prozent der Angriffe blockiert. Im zweiten, breiteren Test waren es 26 Prozent. Patchstack verkauft selbst eine Schutzlösung, die Zahlen sind also eine Herstellerangabe. Sie zeigen aber, warum ein Hosting Paket mit Firewall Wartung und Updates nicht ersetzt.
Was nach einer Infektion passiert
Sucuri hat 2024 über seinen öffentlichen Scanner SiteCheck 70,8 Millionen Scans ausgewertet. Die Infektionsrate lag bei 1,66 Prozent, erkannt wurden 1.176.701 infizierte Websites. Malware und schädliche Weiterleitungen machten 74,7 Prozent der Infektionen aus, SEO Spam 38,4 Prozent. Eine Seite kann mehrere Arten gleichzeitig haben, die Werte ergeben deshalb mehr als 100 Prozent. Die Daten stammen von Nutzern des Scanners und sind kein repräsentativer Querschnitt.
Sucuri beobachtete außerdem mehr Fälle, in denen Angreifer mit gestohlenen Zugangsdaten von Administratoren in WordPress und Hosting Panels einstiegen. Schadcode wurde zunehmend in der Datenbank statt in Dateien abgelegt, wodurch Prüfungen der Dateien ins Leere laufen.
Patchstack und sein Partner Monarx berichten, dass die Uploads schädlicher Dateien im November und Dezember 2025 fast auf das Dreifache stiegen, also genau in der Zeit, in der viele Unternehmen mit wenig Personal arbeiten. Zudem verstecken sich Angreifer in legitimen WordPress Dateien. Reines Löschen reicht dann nicht, weil Schadcode im Arbeitsspeicher gereinigte Dateien sofort wieder infizieren kann.
Was Angriffe die deutsche Wirtschaft kosten
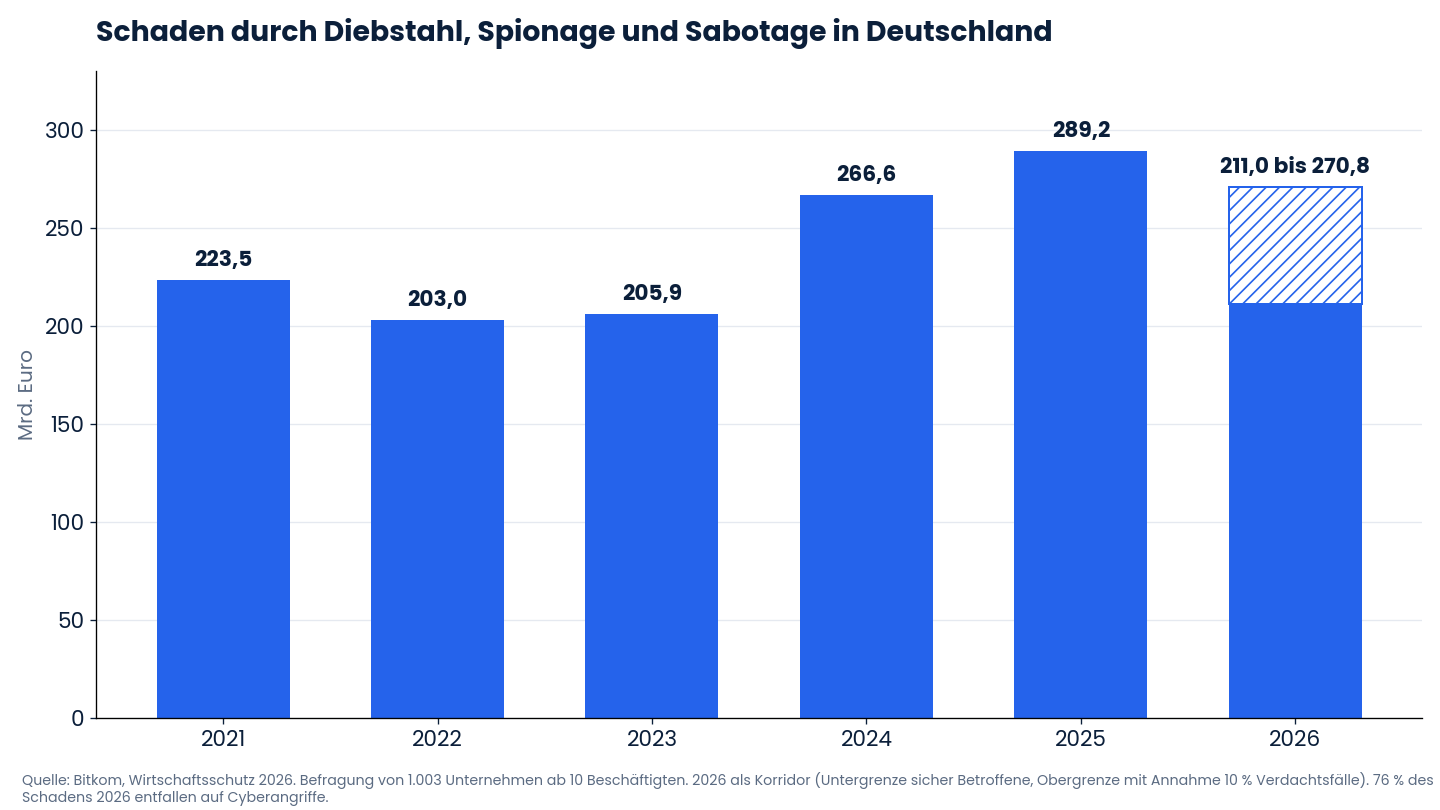
Die Bitkom Studie Wirtschaftsschutz 2026 beziffert den Schaden durch Diebstahl, Industriespionage und Sabotage auf 211 bis 270,8 Milliarden Euro. 76 Prozent davon entfallen auf Cyberangriffe. Befragt wurden 1.003 Unternehmen ab 10 Beschäftigten und 1 Million Euro Jahresumsatz. 58 Prozent erlitten in den vergangenen zwölf Monaten einen Schaden durch Cyberangriffe, 63 Prozent berichten von mehr Angriffen als im Jahr davor. Die Zahlen gelten für Unternehmens IT insgesamt, nicht nur für WordPress.
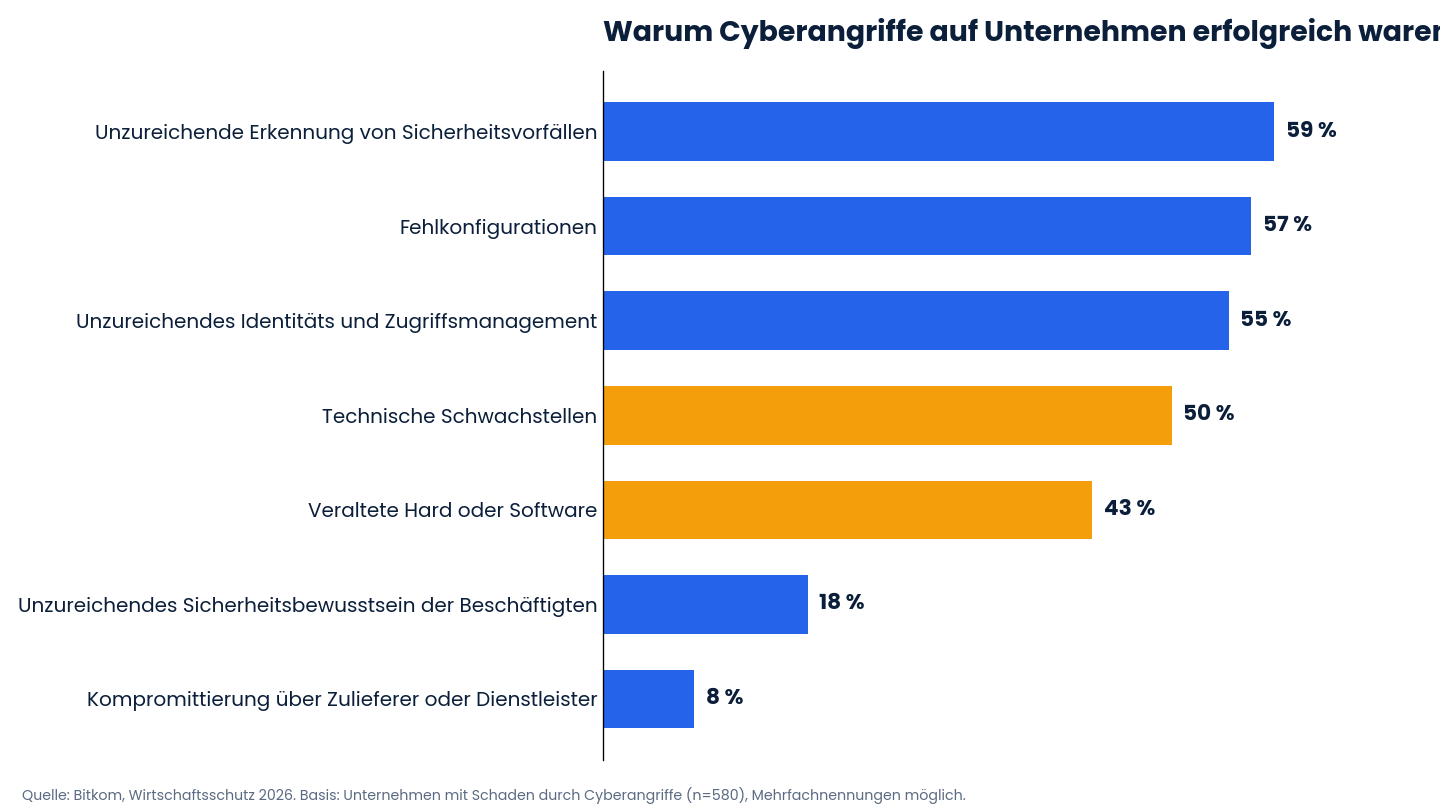
Interessant sind die Gründe, warum Angriffe erfolgreich waren. Unter den geschädigten Unternehmen nannten 59 Prozent eine unzureichende Erkennung von Vorfällen, 57 Prozent Fehlkonfigurationen und 55 Prozent ein schwaches Identitäts und Zugriffsmanagement. 50 Prozent verwiesen auf technische Schwachstellen und 43 Prozent auf veraltete Hard oder Software. Mangelndes Sicherheitsbewusstsein der Beschäftigten kam mit 18 Prozent deutlich seltener vor.
Selbstbild und Wirklichkeit
In der Antwort der Bundesregierung auf eine Anfrage im Bundestag (Drucksache 21/3478) wird gegenübergestellt: Laut TÜV Cybersecurity Studie 2025 bewerten 91 Prozent der kleinen Unternehmen ihre Cybersicherheit als eher gut oder sehr gut. Unternehmen, die den BSI CyberRisikoCheck durchführen, erfüllen im Schnitt nur knapp 56 Prozent der geprüften Mindestanforderungen. Das sind zwei verschiedene Messungen, sie zeigen aber eine Lücke zwischen Einschätzung und Umsetzung.
Auch Bitkom sieht Luft nach oben: Nur 43 Prozent der Unternehmen halten sich für sehr gut vorbereitet. Im Schnitt fließen 18 Prozent des IT Budgets in die IT Sicherheit, BSI und Bitkom empfehlen 20 Prozent.
Beim Blick nach Europa liegt Deutschland gut. Eurostat meldet für 2024, dass 87 Prozent der deutschen Unternehmen mit mindestens 10 Beschäftigten mindestens drei IKT Sicherheitsmaßnahmen einsetzen, in Finnland sind es 93 Prozent. In der EU sichern 79 Prozent ihre Daten an einem separaten Ort.
Was sich daraus ableiten lässt
- Sicherheitsupdates zeitnah einspielen. Bei einem Median von 5 Stunden bis zum ersten Angriff zählt jeder Tag. Kritische Updates sollten automatisch oder innerhalb von Stunden laufen, Kompatibilität prüfen Sie danach.
- Plugins und Themes ausmisten. Die meisten Lücken liegen dort. Was nicht gebraucht wird, wird entfernt. Bei Premium Komponenten lohnt ein Blick auf Pflege und Update Verlauf des Anbieters.
- Backups an einem getrennten Ort sichern und die Wiederherstellung testen. Bitkom empfiehlt Offline Backups und regelmäßige Wiederherstellungstests.
- Zugänge absichern. Zwei Faktor Anmeldung, saubere Rechtevergabe und das Löschen alter Konten nennt Bitkom als Gegenmittel, und Sucuri sieht gestohlene Zugangsdaten als wachsende Ursache.
- Angriffe erkennen. Die häufigste Ursache erfolgreicher Angriffe ist laut Bitkom die fehlende Erkennung. Ein Monitoring, das Dateiänderungen und neue Administratoren meldet, schließt diese Lücke.
SFW Media betreut WordPress Seiten in Administration, Fehlerbehebung und Hosting. Wenn Sie wissen möchten, wo Ihre Seite bei diesen fünf Punkten steht, sprechen Sie uns an.
Quellen
- W3Techs, Usage statistics of WordPress, Stand 10. Oktober 2026
- Patchstack, State of WordPress Security in 2026 (Daten 2025)
- Sucuri, 2024 Global Website Threat Report
- Bitkom, Wirtschaftsschutz 2026
- Deutscher Bundestag, Drucksache 21/3478, Dezember 2025
- Eurostat, 93% of EU businesses apply ICT security measures, Dezember 2024